DSGVO-konform arbeiten mit Business Central. In unserem Beitrag erfahren Sie, wie Sie personenbezogene Daten in Dynamics 365 Business Central korrekt klassifizieren, exportieren, löschen oder korrigieren und wie Sie auch mit Blick auf Copilot und die EU-Data Boundary datenschutzkonform aufgestellt bleiben. So reagieren Sie schnell und sicher auf Anfragen betroffener Personen.
Lesedauer: 8Minuten
Seit die EU-DSGVO im Mai 2018 in Kraft getreten ist, hat sich im Umgang mit personenbezogenen Daten Einiges geändert. Personen haben nun das Recht, den Export, die Löschung oder die Änderung ihrer Personendaten zu beantragen. Wir zeigen Ihnen in diesem Beitrag, wie Sie in Microsoft Dynamics 365 Business Central die Daten von Anfang an richtig klassifizieren, um im Handumdrehen auf diese Anforderungen reagieren zu können.
Exkurs: Diese Klassifizierungen von personenbezogenen Daten gibt es
Es existieren folgende Klassizifierungen für personenbezogene Daten:
Normal: allgemeine Daten, die keine andere Klassifizierung haben
Vertraulich: kommerzielle Daten, die Sie für Buchhaltungs- oder andere Geschäftszwecke nutzen und nicht mit anderen Einheiten teilen möchten, z. B. Verkaufsposten
Persönlich: Informationen, die verwendet werden können, um eine betroffene Person, entweder direkt oder in Kombinationen mit anderen Daten zu identifizieren
Sensitiv: Informationen über die Herkunft, die politische Meinung, den Glauben, die Mitgliedschaft bei einer Gewerkschaft, die psychische und/oder mentale Gesundheit, die Sexualität oder Details über Straftaten
So geht’s: Daten in Dynamics 365 Business Central klassifizieren
Eine Möglichkeit ist der Hinweis vom System durch die Meldung Sie haben nicht klassifizierte Felder, die Sie bearbeiten müssen. Dann klicken Sie im Menü auf Extras > Felddatenklassifizierung anzeigen.
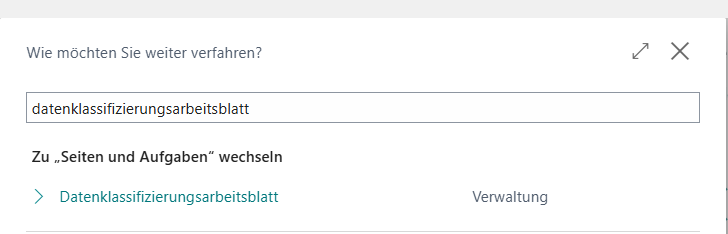
Eine andere Möglichkeit ist, dass Sie in Microsoft Dynamics 365 Business Central aktiv nach dem „Datenklassifizierungsarbeitsblatt“ suchen.
Datenklassifizierungsarbeitsblatt suchen
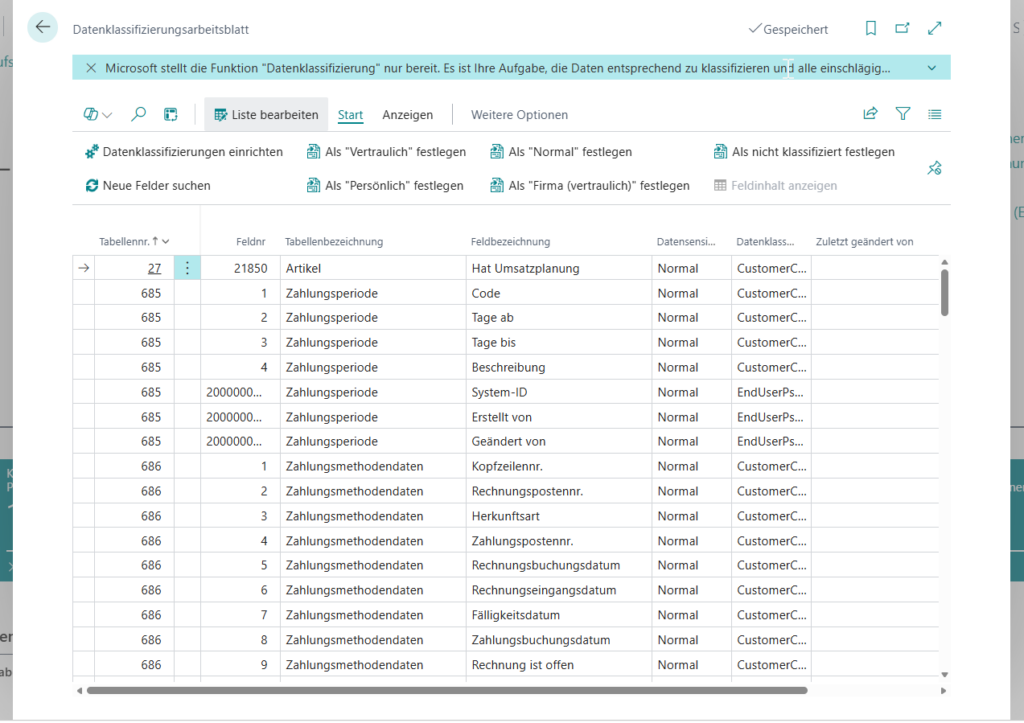
Sie erhalten die folgende Ansicht des Datenklassifizierungsarbeitsblattes:
Ansicht des Datenklassifizierungsarbeitsblatts
Hier können Sie nun alle Felder klassifizieren und auf diesem Weg sichergehen, dass der Umgang mit den personenbezogenen Daten in Ihrem Unternehmen korrekt abläuft.
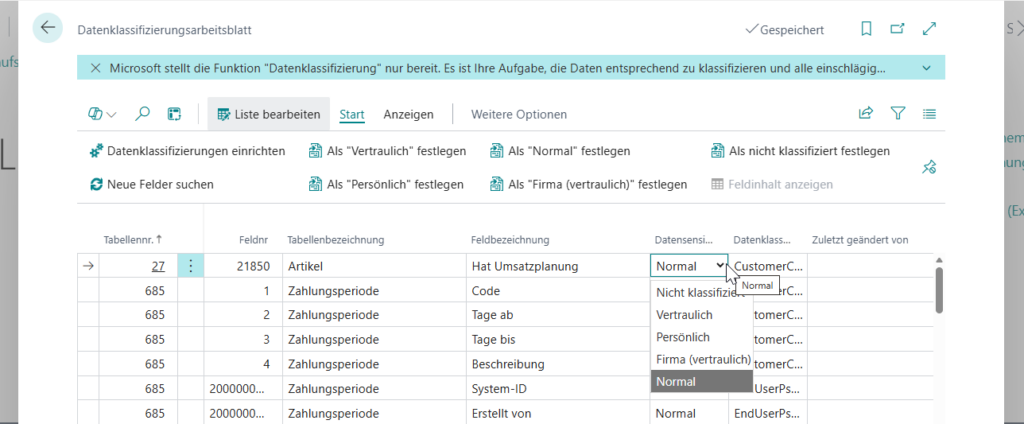
Klassifizierung in Dynamics 365 Business Central ändern
Wenn Sie die Vertraulichkeit Ihrer Daten eingestuft und geprüft haben, können Sie als Admin jetzt leicht auf Anforderungen (z. B. Export, Löschung oder Korrektur von Daten) einer betroffenen Person reagieren.
Wie Sie den Antrag einer betroffenen Person bearbeiten
Es gibt drei Arten von Anforderungen, die eine betroffene Person stellen kann: Die Anforderung auf den Export von Daten, die Anforderung auf das Löschen von Daten und die Anforderung auf Korrektur der Daten.
Ergänzend haben betroffene Personen nach Art. 15 DSGVO ein Auskunftsrecht: Sie können jederzeit eine Bestätigung darüber verlangen, ob und welche personenbezogenen Daten über sie verarbeitet werden – in der Praxis ist dies sogar die am häufigsten genutzte Anfrageart.
Wichtig für die Bearbeitung aller vier Anfragearten: Die DSGVO schreibt eine Antwortfrist von grundsätzlich einem Monat ab Eingang des Antrags vor (Art. 12 Abs. 3 DSGVO): bei komplexen oder zahlreichen Anfragen ist eine Verlängerung um bis zu zwei weitere Monate möglich, worüber die betroffene Person jedoch informiert werden muss. Vor der Bearbeitung sollte außerdem die Identität der anfragenden Person angemessen geprüft werden, um zu verhindern, dass Daten an Unbefugte herausgegeben werden.
Bei Business Central als SaaS-Abonnement gilt zusätzlich: Bestimmte Arten personenbezogener Daten sind Teil des verknüpften Microsoft 365-Kontos und können nur von Administrator/-innen exportiert werden. Wenden Sie sich bei Anfragen betroffener Personen an die Mandantenadministration Ihrer Organisation.
Antrag auf Daten-Export in Business Central umsetzen
Die Datenschutzgrundverordnung soll Kundinnen und Kunden sowie Arbeitnehmenden den Wechsel zu anderen Anbietern/Arbeitgebern erleichtern und beinhaltet somit ein Recht auf Datenportabilität.
Wichtig ist dabei, das Recht auf Datenübertragbarkeit (Art. 20 DSGVO) nicht mit dem allgemeinen Auskunftsrecht (Art. 15 DSGVO) zu verwechseln: Anders als das Auskunftsrecht, das sich auf sämtliche über eine Person verarbeitete Daten bezieht, gilt die Datenportabilität nur unter engeren Voraussetzungen. Sie erfasst ausschließlich Daten, die die betroffene Person dem Unternehmen selbst bereitgestellt hat (z. B. durch Eingabe oder Nutzung eines Dienstes) – nicht aber Daten, die das Unternehmen selbst erhoben, berechnet oder abgeleitet hat. Zudem greift sie nur, wenn die Verarbeitung auf einer Einwilligung (Art. 6 Abs. 1 lit. a bzw. Art. 9 Abs. 2 lit. a DSGVO) oder einem Vertrag (Art. 6 Abs. 1 lit. b DSGVO) beruht und automatisiert erfolgt. Daten, die z. B. aufgrund gesetzlicher Pflichten (Art. 6 Abs. 1 lit. c DSGVO) verarbeitet werden, wie viele Buchhaltungsdaten, fallen nicht unter das Portabilitätsrecht. Für Sie als Unternehmer bedeutet das: Bei einem Antrag auf Datenübertragbarkeit müssen Sie nicht den gesamten Datenbestand, sondern nur die von der Person bereitgestellten, vertrags- oder einwilligungsbasierten Daten in einem strukturierten, gängigen und maschinenlesbaren Format bereitstellen.
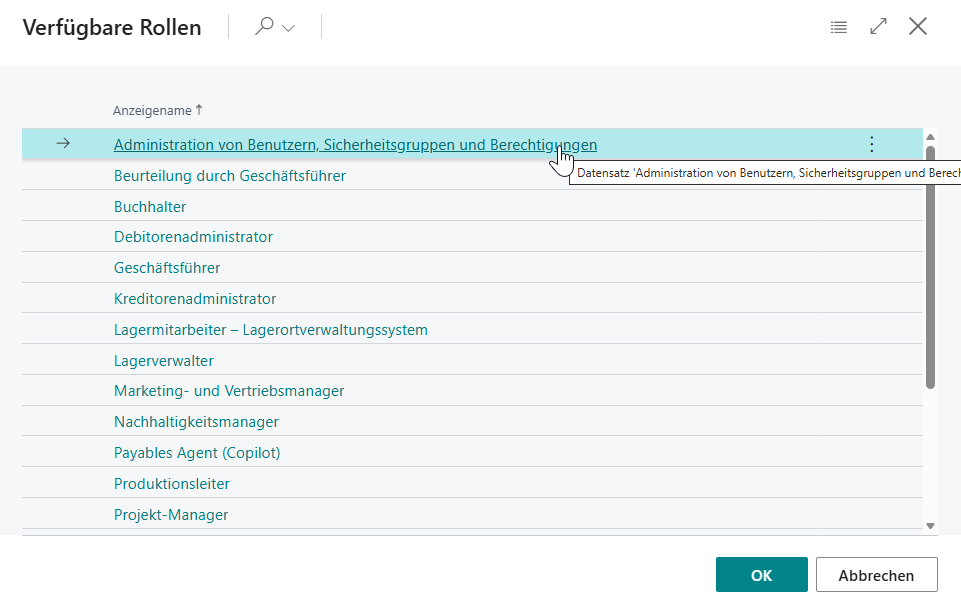
Um einen Datenexport in Microsoft Dynamics 365 Business Central durchzuführen, gehen Sie wie folgt vor. Sie wählen das RollencenterVerwaltung von Benutzern, Benutzergruppen und Berechtigungen.
Auswahl des Rollencenters „Administration von Benutzern, Sicherheitsgruppen und Berechtigungen“Aktualisiertes Rollencenter
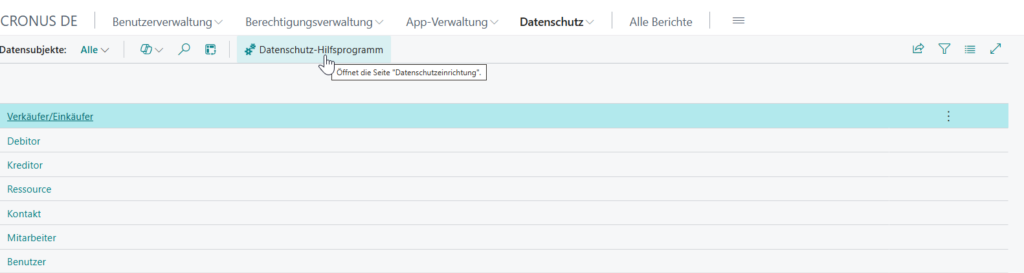
In diesem Rollencenter finden Sie, wenn Sie im Menü die Registerkarte Datenschutzwählen, Ihre Datenklassifizierungen und haben die Möglichkeit, Ihre Datensubjekte aufzurufen. Wir wählen beispielhaft das Datensubjekt Verkäufer/Einkäufer und klicken auf Aktionen > Datenschutz-Hilfsprogramm.
Aufruf des Datenschutz-Hilfsprogramms in Business Central
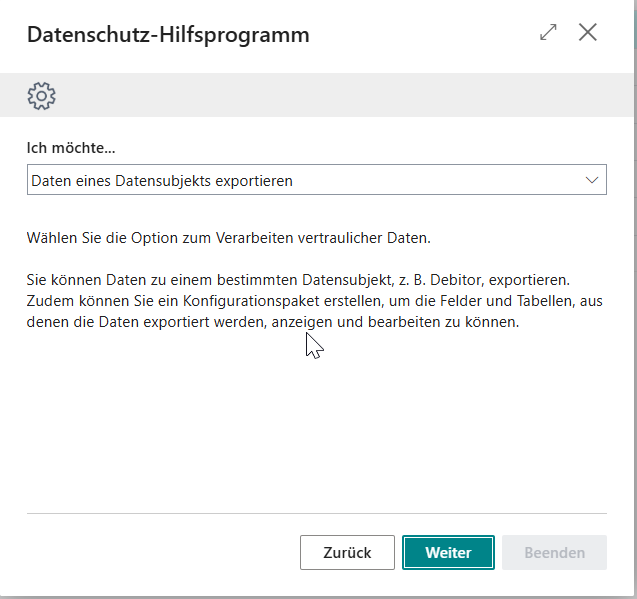
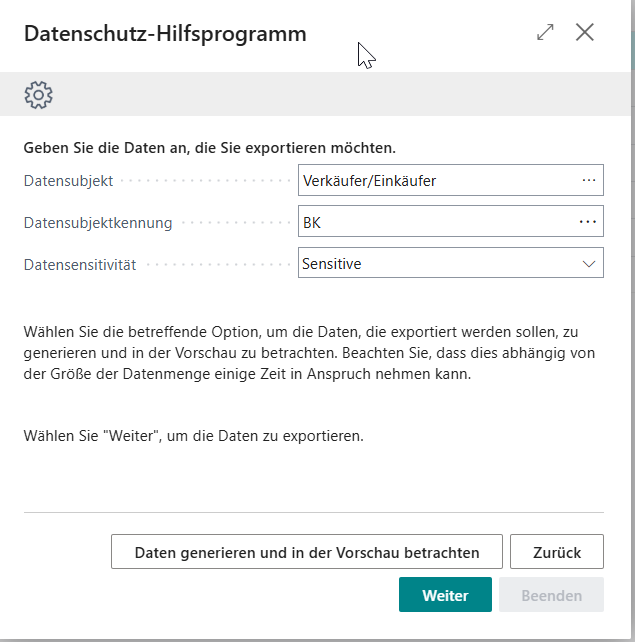
Jetzt wählen wir noch die Daten aus, die wir exportieren möchten.
Start des Datenexports
Verwenden Sie die Funktion Schutz der Privatsphäre. Dadurch können Sie personenbezogene Daten in einer Excel-Datei oder RapidStart-Konfiguartionsdatei exportieren. Mithilfe von Excel können Sie die Personendaten bearbeiten und in einem häufig verwendeten, maschinell lesbaren Format wie .csv oder .XML speichern. Für RapidStart Konfigurationspakete können Sie auch Stammdatentabellen und die zugehörigen Tabellen, die Personendaten enthalten, konfigurieren.
Hinweis: Wenn Sie Daten aus Business Central exportieren möchten, geben Sie eine Mahnstufe der minimalen Empfindlichkeit an. Das Ergebnis des Exports enthält dann die minimalen und alle Empfindlichkeitsebenen darüber. Wenn Sie beispielsweise als „Persönlich“ klassifizierte Daten exportieren, enthält der Export auch Daten, die als „Vertraulich“ bezeichnet sind.
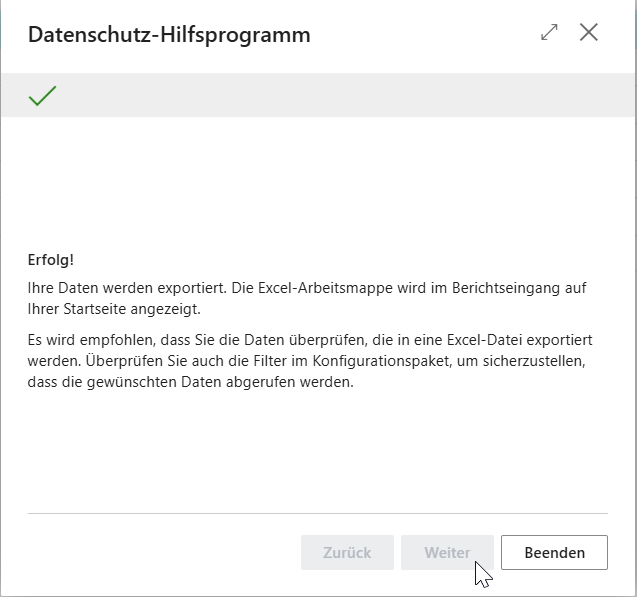
Wahl der zu exportierenden DatenErfolgreicher Export der personenbezogenen Daten
Antrag auf Daten-Löschung in Business Central umsetzen
Eine betroffene Person kann anfordern, dass Sie alle Personendaten löschen. Dafür haben Sie verschiedene Möglichkeiten in Microsoft Dynamics 365 Business Central. In einigen Fällen können Sie die Daten direkt bearbeiten, das heißt zum Beispiel einen Kontakt löschen und dann diegesamten Interaktionen mit dem Kontakt zu löschen.
Wichtiger Hinweis: Das Recht auf Löschung gilt nicht uneingeschränkt. Gesetzliche Aufbewahrungspflichten können einer Löschung entgegenstehen – welche Frist konkret gilt, hängt von der Art des Dokuments und der jeweiligen Rechtsgrundlage ab. Buchungsbelege und Rechnungen sind seit dem 1. Januar 2025 durch das Vierte Bürokratieentlastungsgesetz acht Jahre aufzubewahren (§ 257 Abs. 1 Nr. 4, Abs. 4 HGB, § 147 Abs. 3 Satz 1 AO) – zuvor waren es zehn Jahre. Für Handelsbücher, Inventare, Jahresabschlüsse und Eröffnungsbilanzen gilt weiterhin eine Frist von zehn Jahren, für empfangene und versendete Handelsbriefe sechs Jahre. Betroffene Daten dürfen trotz eines Löschantrags erst nach Ablauf der jeweils einschlägigen Frist entfernt werden. In solchen Fällen bietet Business Central stattdessen die Möglichkeit, die Verarbeitung der betroffenen Daten einzuschränken bzw. zu sperren, bis die Aufbewahrungsfrist abgelaufen ist.
Antrag auf Daten-Korrektur in Business Central umsetzen
Die betroffene Person kann verlangen, dass Sie falsche Personendaten korrigieren. Es gibt mehrere Möglichkeiten dazu: In einigen Fällen können Sie Listen nach Excel exportieren (siehe Antrag auf Export von Daten), um mehrere Datensätze schnell auf einmal zu bearbeiten. Anschließend müssen Sie die aktualisierten Daten dann nur noch importieren. Sie können auch manuell Eingabefelder, die Personendaten enthalten, wie Bearbeitungsinformationen über einen Debitor auf der Debitorenkarte bearbeiten.
Aktuelle Entwicklungen: EU Data Boundary und Microsoft Copilot
Wo werden Ihre Daten gespeichert? Die EU Data Boundary
Eine der am häufigsten gestellten Fragen unserer Kund/-innen lautet: Bleiben meine personenbezogenen Daten in der EU, wenn ich Business Central als Cloud-Lösung nutze? Microsoft hat darauf in den letzten Jahren mit der sogenannten EU Data Boundary reagiert und diese in drei Phasen umgesetzt:
Phase 1 (Januar 2023): Speicherung und Verarbeitung von Kundendaten innerhalb der EU/EFTA
Phase 2 (Januar 2024): Ausweitung auf pseudonymisierte personenbezogene Daten, etwa in automatisierten Systemprotokollen
Phase 3 (Februar 2025): Auch technische Support-Interaktionen (Log-Dateien, Support-Fallnotizen) werden innerhalb der EU/EFTA gespeichert und bearbeitet
Seit Abschluss der dritten Phase im Februar 2025 gilt: Für die abgedeckten Kerndienste – darunter Microsoft 365, Dynamics 365, Power Platform und die meisten Azure-Dienste – speichert und verarbeitet Microsoft Kundendaten sowie pseudonymisierte personenbezogene Daten grundsätzlich innerhalb der EU-/EFTA-Regionen. Microsoft dokumentiert allerdings weiterhin einzelne Ausnahmen und dienstspezifische Besonderheiten, etwa bei bestimmten Sicherheitsfunktionen, optionalen Zusatzfunktionen oder einigen noch nicht vollständig regionalisierten Diensten – eine vollständige und ausnahmslose Datenresidenz innerhalb der EU/EFTA besteht also nicht für alle Szenarien.
Was das für Sie bedeutet: Für mittelständische Unternehmen sinkt damit das Risiko ungewollter Datentransfers in Drittländer, und die Einhaltung der DSGVO-Vorgaben wird einfacher nachvollziehbar. Ein vollständiges Restrisiko bleibt dennoch bestehen: Aufgrund des US Cloud Act können US-Behörden grundsätzlich weiterhin auf Daten zugreifen, die von US-amerikanischen Anbietern verwaltet werden – auch wenn diese physisch in der EU liegen.
Copilot in Business Central: Was bedeutet das für den Datenschutz?
Seit 2024 hält Künstliche Intelligenz in Form von Copilot zunehmend Einzug in Business Central – etwa beim Zusammenfassen von Datensätzen oder beim Abgleich von Kreditorenrechnungen. Das wirft naturgemäß neue Fragen rund um personenbezogene Daten auf.
Die wichtigsten Punkte im Überblick:
Copilot erbt beim Zugriff auf Daten stets die bestehenden Benutzerberechtigungen – ein/-e Mitarbeiter/-in kann über Copilot also nicht mehr Daten einsehen, als ohnehin schon zugänglich sind
Prompts, Antworten und die über Microsoft Graph genutzten Organisationsdaten werden nicht zum Training der zugrunde liegenden Foundation-Modelle verwendet. Die Interaktionsdaten selbst können jedoch gespeichert werden, etwa als Aktivitätsverlauf oder für Admin- und Compliance-Zwecke (z. B Audit, eDiscovery)
Copilot-Funktionen unterliegen grundsätzlich den jeweiligen Produkt- und Datenresidenz-Zusagen (u. a. EU Data Boudary), allerdings mit dokumentierten Ausnahmen je nach Funktion, Modell und angebundenem Dienst: LLM-Anfragen werden zwar bevorzugt in der Region verarbeitet, können bei hoher Auslastung aber auch in andere Regionen ausweichen. Web-Suchanfragen an Bing sind von der EU Data Boundary ausgenommen. Die optional nutzbaren Anthropic-Modelle sind derzeit ausdrücklich nicht Teil der EU Data Boundary.
Wichtig für Unternehmen: Auch wenn die technische Basis datenschutzkonform gestaltet ist, bleibt die DSGVO-Konformität eine gemeinsame Aufgabe von Microsoft und Ihrem Unternehmen. Dazu gehört insbesondere:
Sicherstellen, dass ein aktueller Auftragsverarbeitungsvertrag (AV-Vertrag/DPA) mit Microsoft vorliegt
Ergänzung der eigenen Datenschutzerklärung um die verwendeten KI-Funktionen
Prüfung, ob für den Copilot-Einsatz eine Datenschutz-Folgenabschätzung (DSFA) nach Art. 35 DSGVO erforderlich ist – insbesondere, wenn Copilot auf besonders sensible Daten zugreift
Interessieren Sie sich für weitere Funktionalitäten von Dynamics 365 Business Central, die Ihnen helfen, die Anforderungen der DSGVO umzusetzen? Dann schauen Sie auf unserer Seite „So arbeiten Sie DSGVO-konform in Business Central“ vorbei!
Hinweis: Dieser Beitrag dient ausschließlich der allgemeinen Information und stellt keine Rechtsberatung dar. Er ersetzt keine anwaltliche oder datenschutzrechtliche Beratung im Einzelfall und erhebt keinen Anspruch auf Vollständigkeit oder Aktualität. Die dargestellten Inhalte spiegeln unseren Kenntnisstand zum Zeitpunkt der Veröffentlichung wider; gesetzliche Vorgaben sowie die Funktionen von Microsoft Dynamics 365 Business Central können sich ändern. Für eine rechtsverbindliche Einschätzung Ihrer individuellen Situation wenden Sie sich bitte an eine Rechtsanwältin, einen Rechtsanwalt oder Ihre/-n Datenschutzbeauftragte/-n. Eine Haftung für die Richtigkeit, Vollständigkeit oder Aktualität der Angaben sowie für Entscheidungen, die auf Basis dieses Beitrags getroffen werden, ist ausgeschlossen.
 loading="lazy" alt="blog-herobild-neues-business-central-logo">